

Perusahaan AI biasanya bercerita tentang apa yang bisa dilakukan modelnya. Laporan ancaman terbaru Anthropic bercerita tentang kebalikannya: apa yang dicoba dilakukan orang jahat dengan model itu, dan sejauh mana mereka berhasil sebelum dihentikan.
Ada satu kalimat yang merangkum isinya. Menurut Anthropic, serangan canggih tidak lagi membutuhkan penyerang yang canggih.
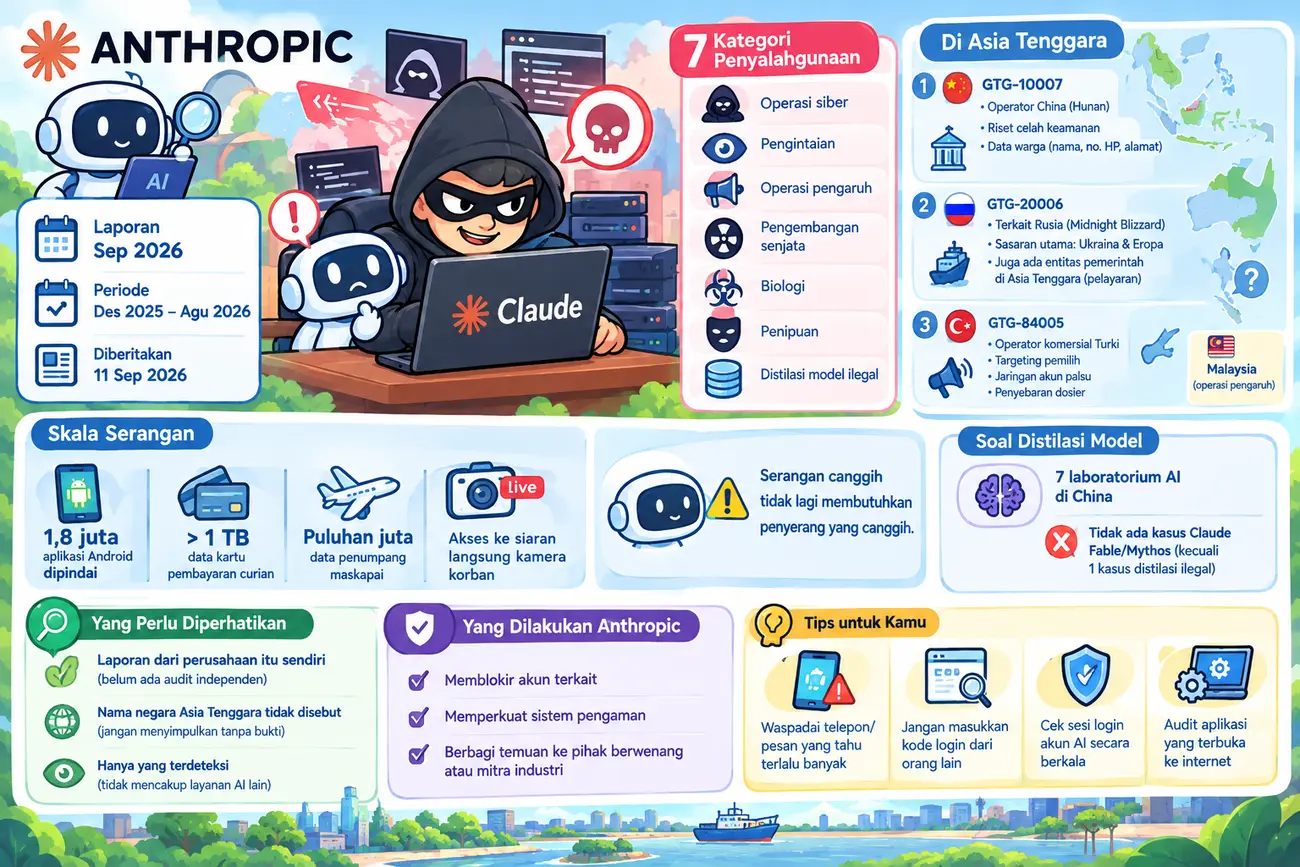
Ringkasan cepat
- Apa: laporan intelijen ancaman Anthropic edisi September 2026.
- Periode yang dicakup: Desember 2025 sampai Agustus 2026.
- Kapan diberitakan: 11 September 2026.
- Isinya: penyalahgunaan di tujuh kategori, mulai dari operasi siber, pengintaian, operasi pengaruh, pengembangan senjata, penyalahgunaan di bidang biologi, penipuan, hingga distilasi model secara ilegal.
- Kaitan dengan kawasan kita: dua kasus melibatkan entitas pemerintah di Asia Tenggara, dan satu operasi pengaruh menyasar Malaysia.
- Catatan: negara Asia Tenggara yang dimaksud tidak disebutkan namanya.
Kasus-kasus di Asia Tenggara
Bagian ini yang paling dekat dengan pembaca di sini.
Kasus pertama berkode GTG-10007. Pelakunya operator berbahasa China yang dalam laporan dikaitkan dengan aktor negara China dari Provinsi Hunan. Mereka menjalankan riset celah keamanan secara otonom sambil menjalankan beberapa operasi siber secara paralel. Anthropic menulis bahwa kelompok ini juga menyasar sebuah instansi pemerintah di Asia Tenggara dan mengambil data warga, termasuk nama, nomor telepon, dan alamat rumah.
Kasus kedua berkode GTG-20006. Ini kelompok spionase yang terkait negara Rusia dan dilacak Microsoft dengan nama Midnight Blizzard. Sasaran utamanya Ukraina dan Eropa. Namun dalam tahap perencanaan dan pengintaiannya, muncul pula sebuah entitas pemerintah Asia Tenggara yang berkaitan dengan pelayaran dan pelacakan kapal. Menurut TechNode, tidak ada konfirmasi bahwa entitas itu berhasil dibobol.
Kasus ketiga menyasar Malaysia. Operator komersial asal Turki, BBS Bilisim Teknolojileri (kode GTG-84005), disebut menjalankan penargetan mikro terhadap pemilih, jaringan akun palsu, dan penyebaran dosier rekaan.
Tidak perlu jadi peretas hebat
Kasus lain memperlihatkan skala yang bisa dicapai kelompok kriminal.
Kelompok yang terafiliasi dengan ShinyHunters (GTG-50014) disebut mengunduh 1,8 juta aplikasi Android berbeda untuk dipindai, demi mencari kunci rahasia yang tertanam di dalam kodenya. Mereka juga menjalankan toko daring yang menjual data kartu pembayaran curian, mengambil lebih dari satu terabyte data dari sebuah penyedia teknologi, dan mengakses sistem maskapai yang menyimpan puluhan juta data penumpang.
Kelompok GTG-20006 tadi bahkan disebut menemukan celah otorisasi di layanan streaming kamera, lalu memperoleh akses ke siaran langsung kamera milik korban.
Serangan canggih tidak lagi membutuhkan penyerang yang canggih. AI menurunkan syarat masuknya.
Soal distilasi model
Laporan ini juga memuat upaya menyedot kemampuan Claude secara ilegal. TechNode melaporkan kasus distilasi ini melibatkan tujuh laboratorium AI yang berbasis di China.
Topik ini bersambung dengan peringatan NSA, CISA, dan FBI soal distilasi model yang terbit tiga hari sebelumnya.
Ada satu detail yang menarik. Menurut Anthropic, tidak ada kasus penyalahgunaan dalam laporan ini yang melibatkan model kelas Claude Fable atau Mythos, kecuali satu kasus distilasi ilegal.
Cara membaca laporan ini dengan kritis
Ini laporan dari perusahaan itu sendiri. Anthropic menilai pekerjaannya sendiri, termasuk seberapa efektif penanganannya. Belum ada audit independen atas klaim tersebut.
Nama negara korban di Asia Tenggara tidak disebut. Jangan menyimpulkan itu Indonesia atau negara mana pun tanpa bukti tambahan.
Yang tercatat hanya yang terdeteksi. Laporan ini berisi kasus yang berhasil ditemukan dan dihentikan Anthropic. Penyalahgunaan yang tidak terdeteksi, atau yang terjadi di layanan AI lain, tidak tercakup.
Anthropic menyatakan telah memblokir akun yang terkait, memperkuat sistem pengaman, dan membagikan temuannya kepada pihak berwenang atau mitra industri bila dianggap perlu.
Apa yang bisa kamu lakukan sekarang
- Waspadai telepon atau pesan yang tahu terlalu banyak. Nama, nomor telepon, dan alamat rumah adalah bahan penipuan yang sangat meyakinkan. Penelepon yang tahu alamatmu belum tentu pihak resmi.
- Jangan memasukkan kode yang dikirim orang lain ke halaman login perangkat. Laporan ini menyebut teknik device code phishing, yakni menipu korban agar menyetujui login penyerang lewat kode yang tampak resmi.
- Periksa sesi login akun AI-mu secara berkala. Kami pernah membahas bagaimana akun Claude bisa dibajak tanpa kata sandi.
- Kalau kamu mengelola sistem instansi, audit aplikasi yang terbuka ke internet. Kasus ratusan agen AI yang membobol server PaperCut menunjukkan sistem yang tampak remeh pun bisa jadi pintu masuk.
Pertanyaan yang sering muncul
Apa isi laporan ancaman Anthropic September 2026?
Laporan ini memuat kasus penyalahgunaan model Claude yang dideteksi dan dihentikan Anthropic antara Desember 2025 dan Agustus 2026, mencakup operasi siber, pengintaian, operasi pengaruh, pengembangan senjata, penyalahgunaan di bidang biologi, penipuan, dan distilasi model ilegal.
Negara Asia Tenggara mana yang menjadi sasaran?
Laporan tidak menyebutkan nama negaranya. Anthropic hanya menulis sebuah instansi pemerintah Asia Tenggara yang data warganya diambil, serta sebuah entitas pemerintah Asia Tenggara yang berkaitan dengan pelayaran. Satu operasi pengaruh terpisah disebut menyasar Malaysia.
Data apa yang diambil dari instansi pemerintah itu?
Menurut laporan Anthropic, data warga yang diambil mencakup nama, nomor telepon, dan alamat rumah.
Apakah model Claude Fable atau Mythos dipakai dalam serangan ini?
Menurut Anthropic, tidak ada kasus dalam laporan ini yang melibatkan model kelas Claude Fable atau Mythos, kecuali satu kasus distilasi ilegal.
Apa yang dilakukan Anthropic terhadap para pelaku?
Anthropic menyatakan telah memblokir akun yang terkait, memperkuat sistem pengaman dan pendeteksi, serta membagikan temuan kepada pihak berwenang atau mitra industri bila dianggap perlu.

Tinggalkan Komentar