
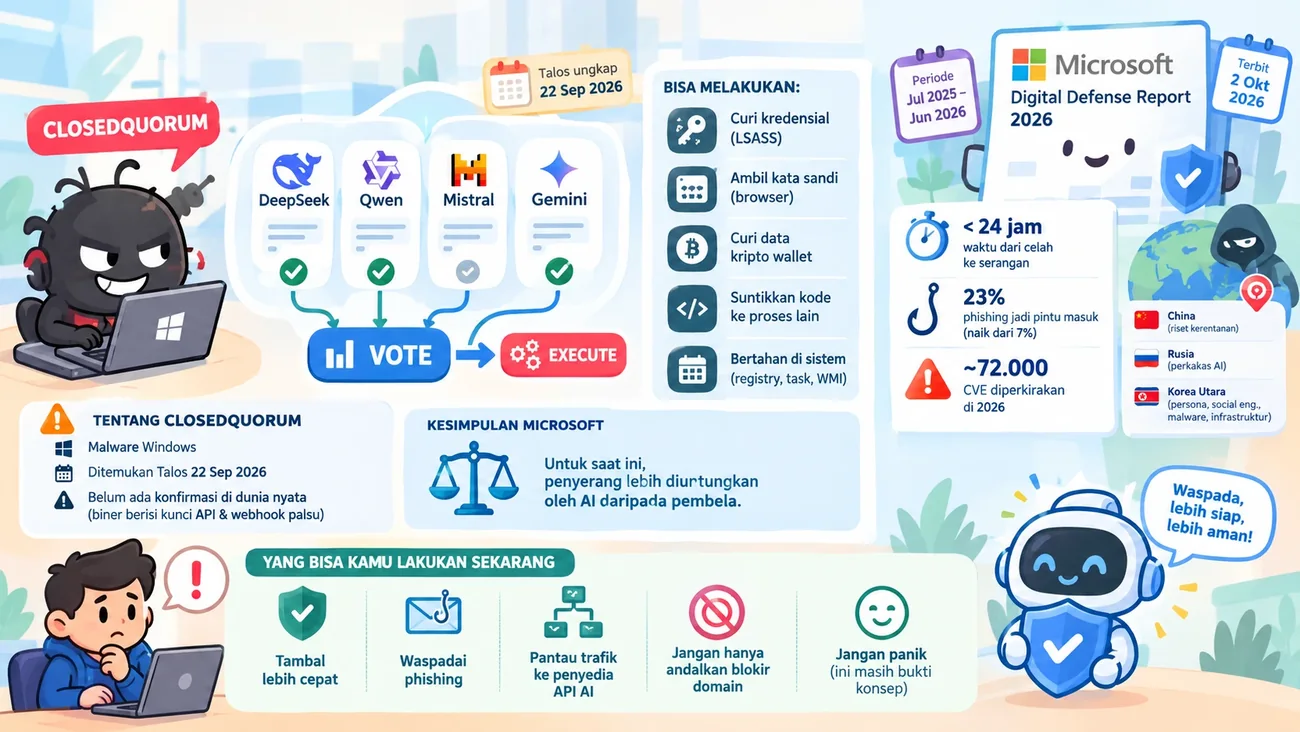

Biasanya malware menjalankan perintah dari operator manusia. Cisco Talos melaporkan malware yang menyerahkan keputusan itu kepada AI, bahkan kepada empat model sekaligus yang diminta memilih lewat pemungutan suara.
Sepuluh hari kemudian, Microsoft menerbitkan laporan tahunan yang menyimpulkan hal serupa dari sudut yang lebih luas: untuk saat ini, penyerang lebih diuntungkan oleh AI daripada pembela.
Ringkasan cepat
- Apa: malware Windows bernama CLOSEDQUORUM, dan Laporan Pertahanan Digital (Digital Defense Report) 2026 dari Microsoft.
- Kapan: Cisco Talos mengungkap CLOSEDQUORUM pada 22 September 2026. Laporan Microsoft terbit 2 Oktober 2026.
- Cara kerja malware: menanyai hingga empat model AI komersial, lalu menjalankan tindakan yang menang dengan suara terbanyak.
- Temuan Microsoft: waktu median dari penemuan celah sampai dipakai menyerang kini jauh di bawah 24 jam.
- Catatan penting: Talos belum memastikan malware ini dipakai di dunia nyata.
CLOSEDQUORUM: malware yang bertanya ke AI
Menurut blog Cisco Talos, CLOSEDQUORUM adalah implan Windows yang beroperasi dengan komando dan kendali berbasis AI, tanpa operator manusia selama tahap eksekusi.
Setelah masuk ke sebuah mesin, ia menanyai hingga empat model bahasa besar secara berurutan: DeepSeek, Qwen, Mistral, dan Google Gemini. Jawaban dihitung, dan keputusan dengan suara terbanyak dijalankan. Kalau seri, urutan prioritasnya DeepSeek, lalu Qwen, Mistral, dan Gemini.
Yang bisa dilakukannya mencakup mencuri kredensial dari memori LSASS, mengambil kata sandi tersimpan di browser, mengambil data dompet kripto, menyuntikkan kode ke proses lain, dan bertahan di sistem lewat registri, tugas terjadwal, atau langganan peristiwa WMI.
Implan ini ditemukan lewat CAIRN, perangkat riset sumber terbuka milik Talos untuk melacak malware yang memakai AI.
Seberapa nyata ancamannya
Penting untuk membaca ini dengan proporsional. Talos menulis bahwa pihaknya tidak punya konfirmasi pemakaian di dunia nyata. Namun artefak dari biner itu dipakai untuk menghubungkan pengembangnya dengan unggahan di forum kriminal soal carding, yang sudah ada sejak 2025.
Biner yang beredar juga berisi kunci API dan alamat webhook palsu, sehingga tidak bisa langsung berfungsi. Hanya versi yang disesuaikan dengan kredensial asli yang bisa bekerja.
Jadi ini bukan wabah yang sedang berjalan, melainkan bukti konsep yang lengkap dan dikembangkan oleh seseorang yang tampaknya punya rekam jejak kriminal. Nilainya ada pada arah yang ditunjukkannya.
Laporan Microsoft: penyerang di depan
Menurut Help Net Security, laporan Microsoft meliputi periode Juli 2025 hingga Juni 2026. Angka-angka utamanya:
- Waktu median dari penemuan celah sampai dipakai menyerang kini jauh di bawah 24 jam.
- Phishing menjadi pintu masuk awal pada 23 persen intrusi, naik dari 7 persen setahun sebelumnya.
- Jumlah CVE pada 2026 diperkirakan mencapai rekor sekitar 72.000.
Microsoft juga mencatat model seperti Mythos milik Anthropic dan GPT-5.5 milik OpenAI mampu mengatur serangan kompleks sendiri. Dalam uji lab, mereka menguasai domain penuh lewat urutan serangan 32 langkah.
Untuk aktor negara, Microsoft mencatat pelaku China memakai AI untuk riset kerentanan, pelaku Rusia memakai perkakas buatan AI untuk mempercepat operasi, dan kelompok Korea Utara memperluas pemakaian AI untuk persona, rekayasa sosial, pembuatan malware, dan pengelolaan infrastruktur.
Catatan kecil untuk kita: laporan itu tidak memuat data khusus untuk Asia maupun Indonesia, jadi kami tidak bisa menarik kesimpulan lokal darinya.
Tugas yang dulu butuh ahli berhari-hari kini bisa selesai dengan menulis prompt. Itulah yang membuat jam penambalan jadi penting.
Benang merah dengan kasus lain
CLOSEDQUORUM hanyalah satu potongan. Dalam kasus PaperCut, ratusan agen AI membobol 440 server. Laporan Anthropic yang kami bahas di artikel tentang Asia Tenggara memuat banyak kasus serupa. Sebelumnya, 116 perusahaan meneken surat terbuka yang memperingatkan hal ini.
Bagi kita, data bahwa Indonesia menerima 16 serangan siber tiap detik menjadi konteks yang relevan, walau laporan Microsoft tidak memuat angka khusus untuk Indonesia.
Apa yang bisa kamu lakukan sekarang
- Tambal lebih cepat. Dengan jeda penemuan ke serangan di bawah 24 jam, pembaruan keamanan yang ditunda seminggu sudah terlambat.
- Waspadai phishing. Pintu masuk ini naik tajam, dan aktifkan verifikasi dua langkah di akun pentingmu.
- Kalau kamu mengelola jaringan, pantau lalu lintas ke penyedia API AI dari program yang tidak biasa. Talos menyarankan memantau kombinasi perilaku: lalu lintas API AI dari program tak terduga, isi permintaan yang berbau kemampuan menyerang, teknik malware yang sudah dikenal, dan komunikasi webhook Discord.
- Jangan hanya mengandalkan pemblokiran domain. Itu juga saran Talos.
- Jangan panik. CLOSEDQUORUM belum terbukti beredar di dunia nyata.
Pertanyaan yang sering muncul
Apa itu CLOSEDQUORUM?
Malware Windows yang diungkap Cisco Talos pada 22 September 2026. Ia menanyai hingga empat model AI (DeepSeek, Qwen, Mistral, Gemini) dan menjalankan tindakan yang menang dengan suara terbanyak, tanpa operator manusia pada tahap eksekusi.
Apakah CLOSEDQUORUM sudah menyerang di dunia nyata?
Talos menyatakan tidak punya konfirmasi pemakaian di dunia nyata. Biner yang beredar berisi kunci API dan webhook palsu sehingga tidak bisa langsung berfungsi.
Apa yang bisa dilakukan malware itu?
Mencuri kredensial dari memori LSASS, kata sandi tersimpan di browser, dan data dompet kripto; menyuntikkan kode ke proses lain; serta bertahan di sistem lewat registri, tugas terjadwal, atau langganan WMI.
Apa temuan utama laporan Microsoft 2026?
Waktu median dari penemuan celah sampai dipakai menyerang kini jauh di bawah 24 jam, phishing menjadi pintu masuk 23 persen intrusi (naik dari 7 persen), dan jumlah CVE 2026 diperkirakan sekitar 72.000.
Apakah laporan Microsoft memuat data soal Indonesia?
Tidak. Laporan itu tidak memuat data khusus untuk Asia maupun Indonesia, jadi kesimpulan lokal tidak bisa ditarik darinya.

Tinggalkan Komentar